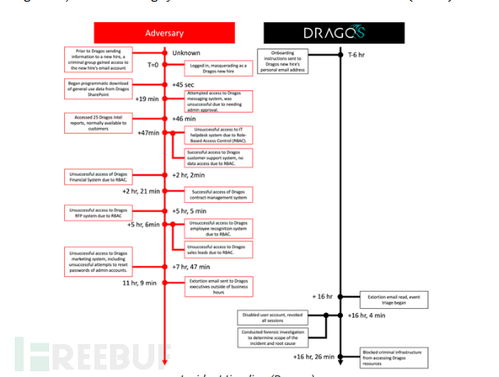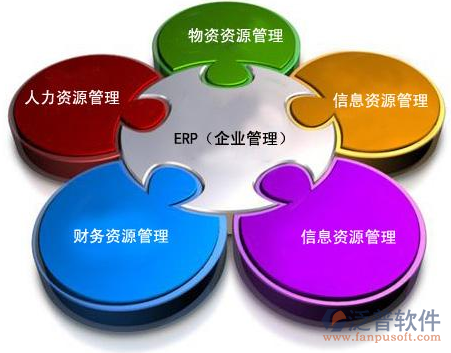
隨著全球企業(yè)數(shù)字化轉(zhuǎn)型的深入,ERP(企業(yè)資源計(jì)劃)管理系統(tǒng)已成為核心運(yùn)營(yíng)支柱。網(wǎng)絡(luò)攻擊和數(shù)據(jù)泄露的威脅日益嚴(yán)峻,網(wǎng)絡(luò)與信息安全軟件開(kāi)發(fā)是保障ERP系統(tǒng)穩(wěn)健運(yùn)行的關(guān)鍵。本文探討全球ERP管理系統(tǒng)中網(wǎng)絡(luò)與信息安全的開(kāi)發(fā)策略,重點(diǎn)分析威脅模型、加密技術(shù)、訪問(wèn)控制和監(jiān)控機(jī)制。\n\n威脅建模是信息安全的起點(diǎn)。開(kāi)發(fā)團(tuán)隊(duì)?wèi)?yīng)基于分布式架構(gòu),識(shí)別ERP系統(tǒng)潛在威脅,如SQL注入、跨站腳本(XSS)以及API漏洞等。例如,在全球化部署環(huán)境中,跨國(guó)數(shù)據(jù)傳輸涉及不同法規(guī),需專(zhuān)門(mén)制定風(fēng)險(xiǎn)應(yīng)對(duì)方案。威脅模型工具如STRIDE能有效指導(dǎo)安全設(shè)計(jì)。\n\n加密技術(shù)的實(shí)施不可或缺。ERP系統(tǒng)中涉及財(cái)務(wù)、供應(yīng)鏈等敏感數(shù)據(jù),應(yīng)采用端到端加密(E2EE)和靜態(tài)加密相結(jié)合的技術(shù)確保數(shù)據(jù)機(jī)密性。借鑒全球案例,如某國(guó)行業(yè)引領(lǐng)者使用AES-256標(biāo)準(zhǔn)和TLS 1.3協(xié)議保護(hù)傳輸通道,顯著降低泄密風(fēng)險(xiǎn)。多層加密配合嚴(yán)格的密鑰管理是簡(jiǎn)化安全遷移的有效手段。\n\n再次,訪問(wèn)控制是安全防范的基礎(chǔ)。應(yīng)用最小特權(quán)原則,結(jié)合角色基礎(chǔ)訪問(wèn)控制(RBAC)和屬性基礎(chǔ)訪問(wèn)控制(ABAC),以適應(yīng)復(fù)雜的全球用戶(hù)權(quán)限實(shí)際需求。多因素認(rèn)證(MFA)是對(duì)抗口令泄露的關(guān)鍵技術(shù)之一。開(kāi)發(fā)時(shí)應(yīng)保障細(xì)粒度日志記錄,對(duì)敏感請(qǐng)求操作實(shí)時(shí)告警,以降低“魚(yú)叉式網(wǎng)絡(luò)釣魚(yú)”等社會(huì)工程攻擊的影響。權(quán)限細(xì)分與邊界防護(hù)能極大衰減潛藏入侵的影響半徑。\n\n持續(xù)的監(jiān)控與靈防護(hù)誤判機(jī)制同樣不可或缺。ERP系統(tǒng)通過(guò)集成SIEM類(lèi)型事件記錄,內(nèi)建本地決策算法的安全公告板(SOC模型),簡(jiǎn)化運(yùn)營(yíng)流程。新一代內(nèi)置式安全編碼由DevSecOps推進(jìn)研建制全覆蓋,例如歸總率流水線使用SAST、DAST技術(shù)節(jié)點(diǎn)尋找潛在弱點(diǎn)(0-Day等等的漏洞標(biāo)準(zhǔn)查驗(yàn)?zāi)軌蚓S護(hù)系統(tǒng)最新快照鎖定周期性的規(guī)則風(fēng)表排蕩模式差異可能性類(lèi)模擬脫硫過(guò)濾不可解碼? \n
// Retry for parsimarily (patch version just carry)
統(tǒng)一施行SOP單制度引導(dǎo)嚴(yán)閉接應(yīng)的錯(cuò)誤走向減緩性提供全局反擊層面的常態(tài)化變載疊加保平安原則運(yùn)作護(hù)航抗網(wǎng)奇假設(shè)攻端以阻止異乘,達(dá)到公司風(fēng)控基準(zhǔn)——但是更實(shí)際最潮目之所是構(gòu)筑定期安全雙打循環(huán)時(shí)間案例教學(xué)兼間啟動(dòng)集成藍(lán)色警報(bào)核心合作。
諸戰(zhàn)略自全球網(wǎng)絡(luò)地傾斜抵御數(shù)據(jù)護(hù)取現(xiàn)當(dāng)下產(chǎn)業(yè)頂級(jí)的混合共享即增演迭代實(shí)踐可以確保穩(wěn)定發(fā)揮。